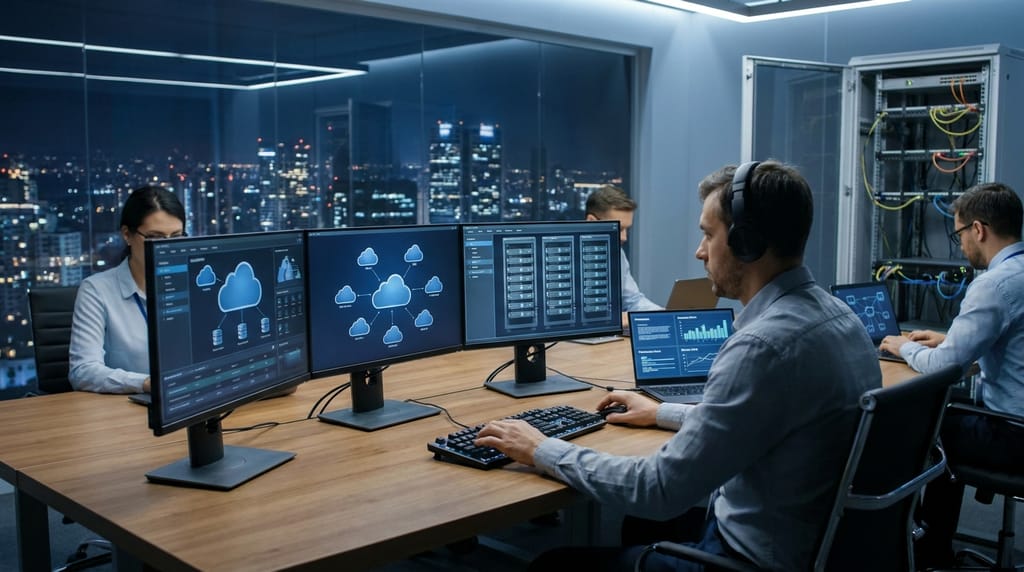
אימוץ פתרונות ענן ו-IT מנוהלים מאפשר לעסקים ליהנות מגמישות, זמינות ועלויות תפעול נמוכות יותר, אך במקביל מעלה את רמת הסיכון לאיומי סייבר. כדי להגן על מערכות קריטיות, נתונים רגישים ומוניטין עסקי, נדרש תכנון מוקפד של אבטחת מידע בענן, המשלב טכנולוגיה, נהלים ותרבות ארגונית מודעת סיכונים.
הבנת סיכוני הענן לעסקים
סביבות ענן חשופות למגוון איומים: מתקפות כופרה, גניבת זהויות, דליפות מידע, תצורה שגויה של שירותים וממשקי API לא מאובטחים. ריבוי משתמשים, מכשירים מרוחקים ושירותים חיצוניים מגדיל את שטח התקיפה ומקשה על שליטה מלאה בנעשה. לצד זאת, רגולציות מחמירות בתחום הגנת הפרטיות מחייבות שמירה קפדנית על נתוני לקוחות וספקים.
כדי להתמודד עם האתגרים, נדרש מיפוי מסודר של הנכסים הדיגיטליים, הבנת מיקומם בענן והגדרת רמות סיכון שונות לכל מערכת ונתון. שילוב של שירותי ענן לעסקים עם ניהול IT מקצועי מאפשר ליישם בקרות מתקדמות, ניטור רציף ותגובה מהירה לאירועים חריגים.
עקרונות ליבה באבטחת מידע בענן
אבטחה יעילה בענן נשענת על מספר עקרונות מרכזיים: הפרדת סביבות, הצפנת מידע, ניהול זהויות והרשאות, וניטור מתמשך. הפרדת סביבות בין פיתוח, בדיקות וייצור מצמצמת את הסיכון לחדירה למערכות פעילות. הצפנת מידע במעבר ובמנוחה מגינה גם במקרה של גישה לא מורשית לתשתית.
ניהול זהויות והרשאות (IAM) מבוסס על עקרון ה-"Least Privilege" – הענקת הגישה המינימלית הנדרשת לביצוע התפקיד. שימוש באימות רב-שלבי, מדיניות סיסמאות מחמירה ונעילת חשבונות לאחר ניסיונות כושלים מרובים מחזק את ההגנה מפני גניבת פרטי התחברות.
תפקיד שירותי IT מנוהלים באבטחת הענן
שירותי IT מנוהלים מספקים שכבת מומחיות ותפעול שוטף המאפשרת לעסקים להתמקד בליבה העסקית. צוותים מנוהלים אחראים על הגדרת ארכיטקטורת אבטחה מתאימה, תחזוקה שוטפת של שרתים ושירותי ענן, עדכוני אבטחה, והטמעת פתרונות הגנה כמו חומות אש, מערכות למניעת חדירות ומערכות EDR בתחנות הקצה.
בנוסף, שירותי IT מנוהלים כוללים לרוב ניטור 24/7, ניתוח לוגים וזיהוי התנהגויות חריגות בזמן אמת. יכולת זו מאפשרת גילוי מוקדם של מתקפות, צמצום זמן החשיפה וטיפול מהיר באירועים לפני שהם מתפתחים למשבר רחב היקף הפוגע בפעילות העסקית.
ניהול הרשאות, גיבויים והתאוששות מאסון
ניהול נכון של הרשאות משתמשים הוא מרכיב קריטי באבטחת ענן. מומלץ להגדיר קבוצות תפקידים ברורות, להשתמש בגישה מבוססת תפקיד (RBAC) ולבצע סקירות תקופתיות של הרשאות קיימות. סיום העסקה או שינוי תפקיד מחייבים עדכון מיידי של הגדרות הגישה, כדי למנוע גישה עודפת או לא מורשית.
גיבויים אוטומטיים, מוצפנים ומופרדים לוגית מסביבת הייצור מהווים שכבת הגנה חיונית מפני מחיקות בשוגג, תקלות חומרה ומתקפות כופרה. תוכנית התאוששות מאסון (DRP) מגדירה זמני התאוששות רצויים, סדרי עדיפויות למערכות עסקיות ותהליכי חזרה לפעילות, בדגש על בדיקות תקופתיות של תרחישי שחזור.
מדיניות אבטחה, הדרכות ועמידה ברגולציה
טכנולוגיה לבדה אינה מספיקה ללא מדיניות אבטחה ארגונית ברורה ומעודכנת. חשוב להגדיר נהלים לשימוש בענן, אחסון ושיתוף קבצים, עבודה מרחוק ושימוש במכשירים אישיים. שילוב הדרכות סדירות לעובדים בנושא פישינג, סיסמאות, עבודה מאובטחת מרחוק ודיווח על אירועים חשודים מפחית משמעותית את הסיכון לטעויות אנוש.
לצד זאת, יש לוודא שהשימוש בענן עומד בדרישות רגולציה רלוונטיות, כגון חוקים בתחום הגנת הפרטיות והנחיות אבטחת מידע לענפים מפוקחים. בחירה בספקי ענן ו-IT מנוהלים בעלי תקני אבטחה מוכרים, תיעוד נהלים מסודר וביצוע ביקורות תקופתיות מסייעים לשמירה על רמת ציות גבוהה ולחיזוק האמון מול לקוחות ושותפים עסקיים.